Offboarding Seguro: Como garantir que ex-funcionários não levem os dados da sua empresa no Microsoft 365
Resposta rápida: Quando um funcionário é desligado, apenas alterar a senha do e-mail corporativo não é suficiente para proteger sua empresa. Sessões ativas em celulares, aplicativos e navegadores podem continuar sincronizando dados sigilosos por horas ou até dias. Um offboarding seguro no Microsoft 365 exige o bloqueio imediato de login, a revogação forçada de todos os tokens de sessão no Entra ID (antigo Azure AD), a conversão estratégica da caixa de correio e a transferência de propriedade dos arquivos do OneDrive para o gestor responsável.
A falsa sensação de segurança da "troca de senha"
O cenário é comum em muitas empresas: o RH comunica o desligamento de um colaborador e a equipe de TI corre para alterar a senha do e-mail. Com a nova senha definida, a gestão respira aliviada acreditando que o acesso foi totalmente cortado.
Esse é um dos erros mais perigosos na gestão de acessos.
Na arquitetura de nuvem moderna, os aplicativos utilizam tokens de autenticação que possuem um tempo de vida (TTL). Se o ex-funcionário tiver o Microsoft Teams, o Outlook ou o OneDrive logados em seu smartphone pessoal (BYOD) ou até mesmo em um navegador de casa, a simples troca de senha não encerra essas sessões ativas imediatamente. Ele pode continuar baixando planilhas financeiras, listas de clientes ou projetos estratégicos enquanto o token for válido.
Protegendo o ambiente: O papel do Entra ID (Active Directory)
O verdadeiro controle de acesso acontece na camada de identidade. Para garantir o corte imediato e absoluto, a equipe de suporte técnico ou de administração de sistemas deve agir diretamente no painel de administração do Microsoft Entra ID.
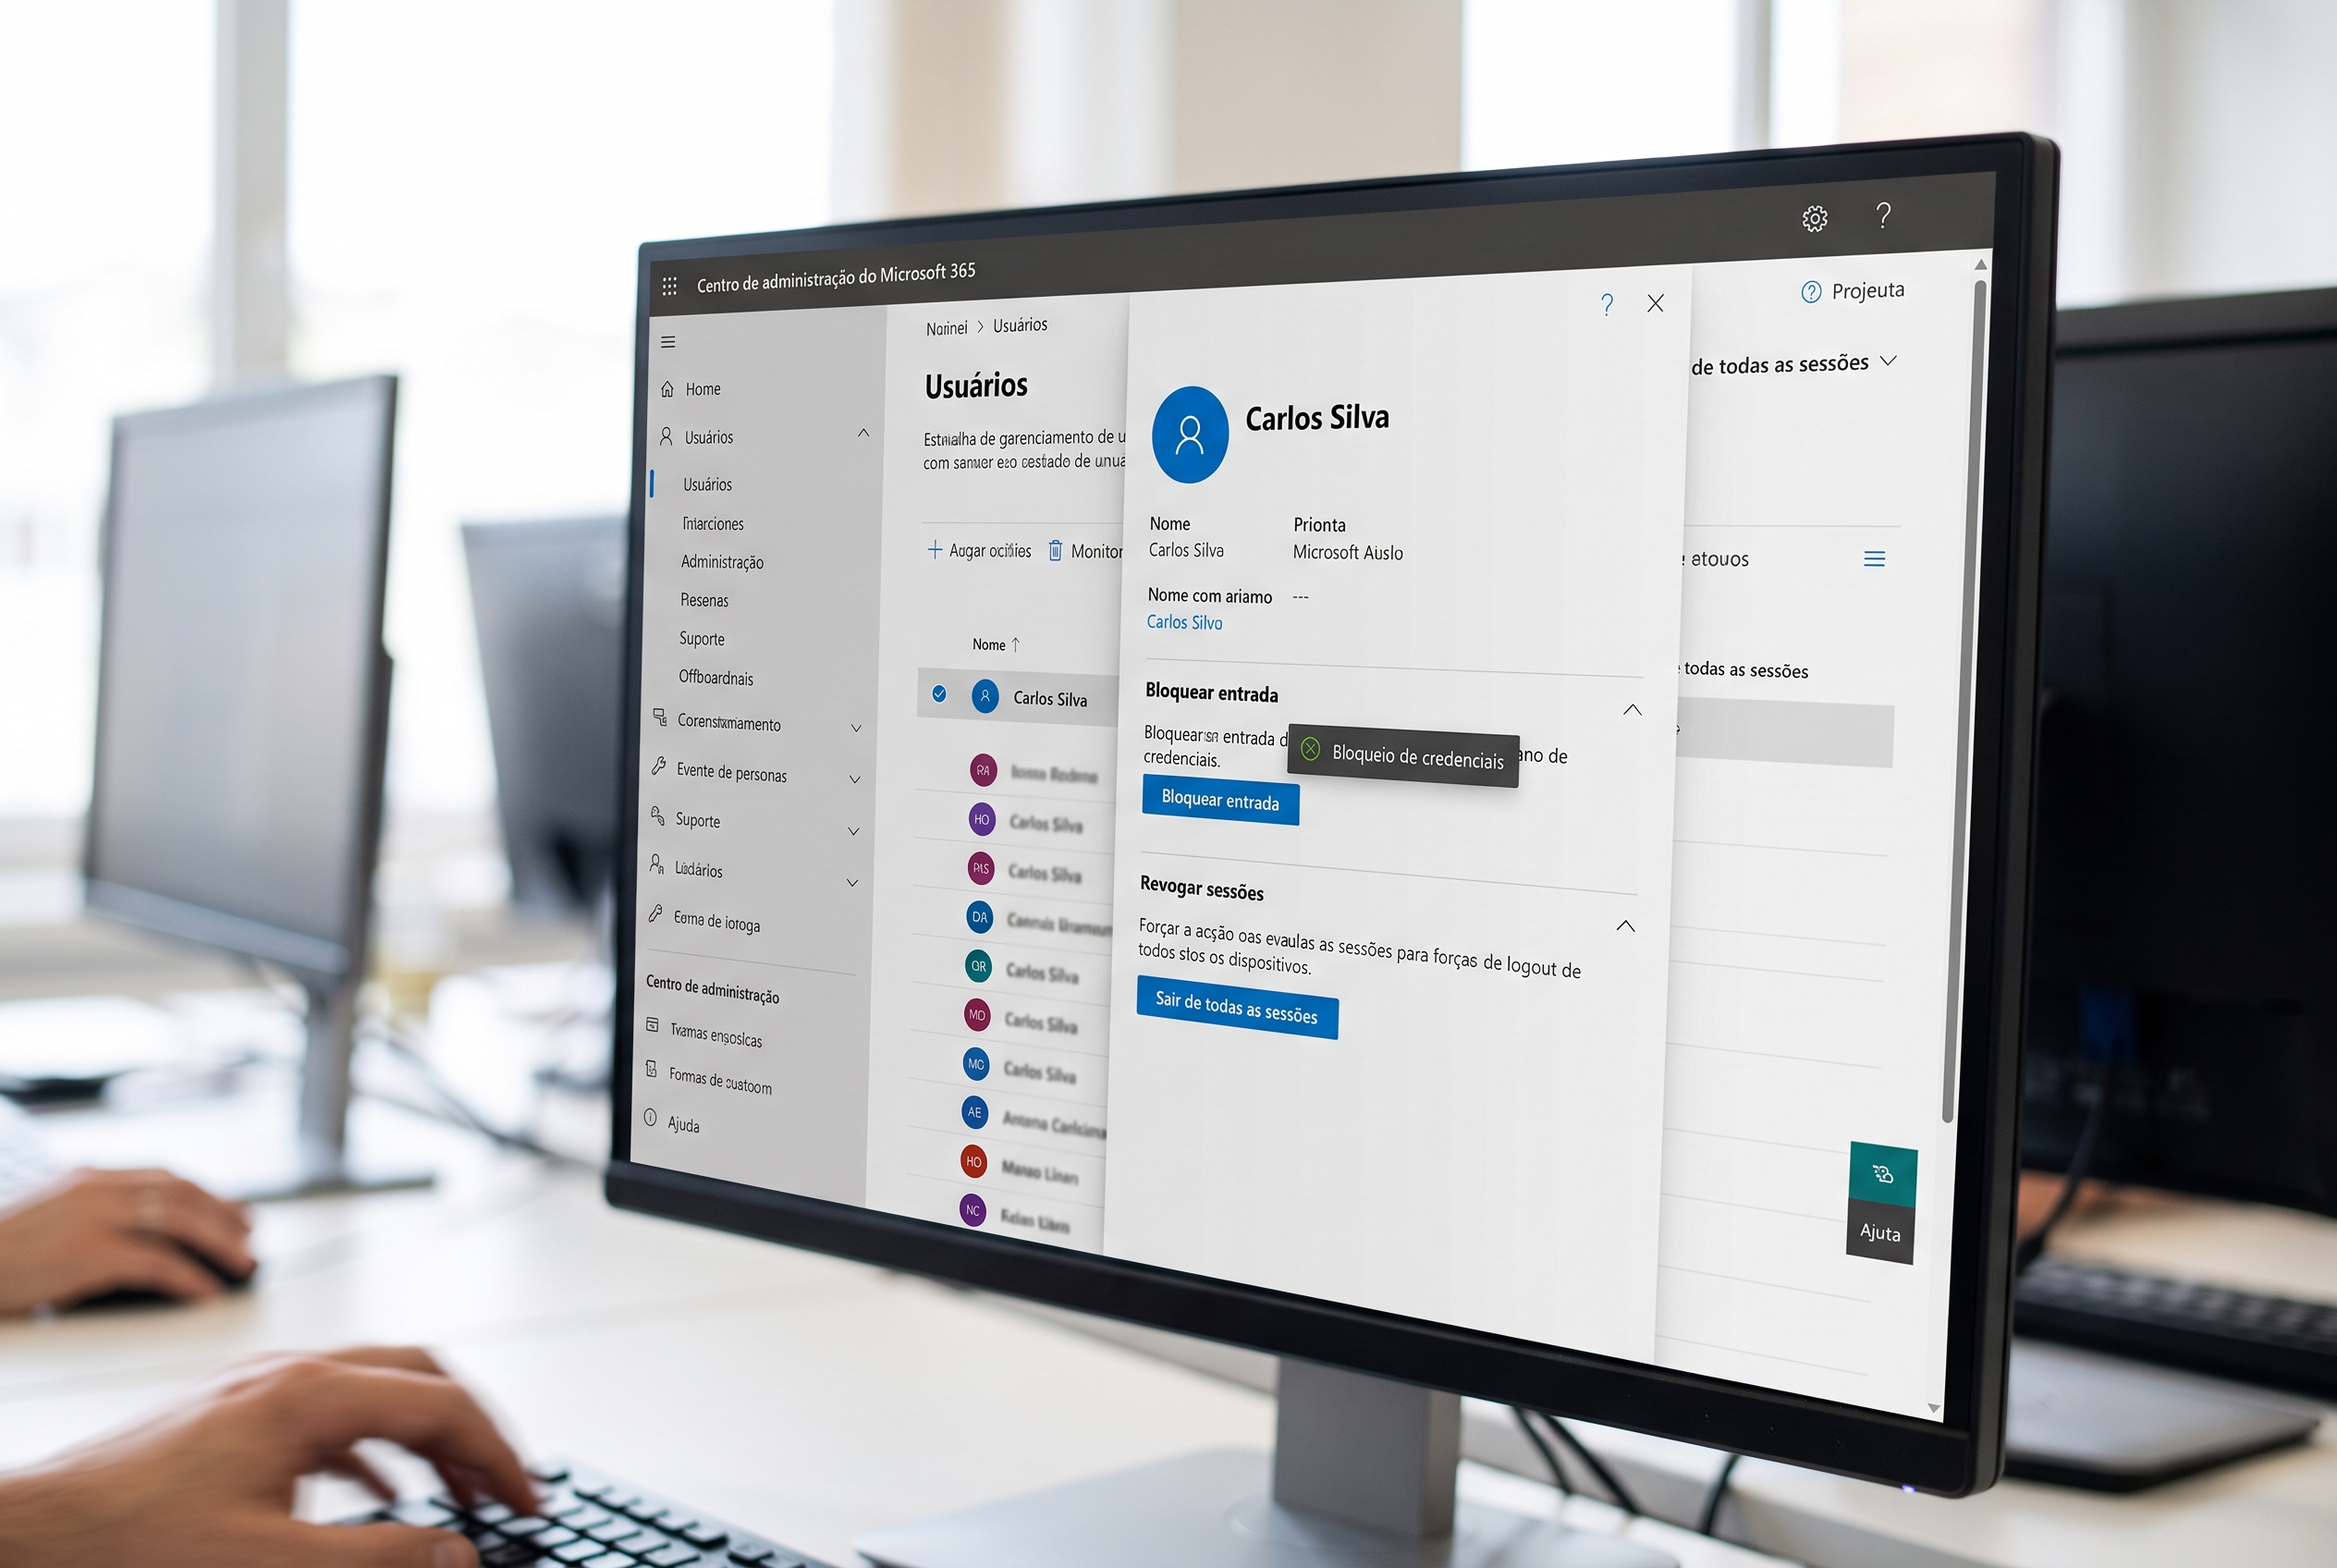
A ação obrigatória não é redefinir a senha, mas sim utilizar a função "Bloquear credencial" (Block sign-in). Isso impede imediatamente qualquer nova tentativa de autenticação.
Em seguida, é vital executar o comando de "Revogar sessões" (Revoke sessions). Essa função força a expiração imediata de todos os tokens de acesso em todos os dispositivos vinculados àquela conta. Se o usuário estiver com o e-mail aberto no celular naquele exato segundo, o aplicativo solicitará uma nova autenticação, que será imediatamente negada pelo bloqueio prévio.
O que fazer com o histórico de e-mails? (Caixas Compartilhadas)
Excluir a conta de um ex-funcionário no mesmo dia do desligamento gera um prejuízo operacional enorme. Contratos, negociações com fornecedores e históricos de atendimento ao cliente são perdidos instantaneamente. Por outro lado, manter a conta ativa pagando a licença do Microsoft 365 para um usuário que não está mais na empresa é um desperdício financeiro.
A melhor prática técnica é converter o e-mail do ex-colaborador em uma Caixa de Correio Compartilhada (Shared Mailbox).
Essa conversão mantém todo o histórico de e-mails, contatos e calendário intactos. O gestor da área (ou a pessoa que assumir a vaga) recebe permissão para acessar essa caixa e ler as mensagens antigas, garantindo a continuidade do negócio. A grande vantagem financeira é que caixas compartilhadas não exigem uma licença paga do Microsoft 365. Você retém os dados da empresa e libera a licença para o próximo contratado.
A armadilha do OneDrive e a retenção de arquivos
Outro ponto de vazamento de dados (Data Loss) ocorre no armazenamento em nuvem. Se a conta for simplesmente deletada, todos os arquivos salvos no OneDrive daquele usuário serão programados para exclusão. Se o colaborador centralizava planilhas operacionais em sua pasta, a equipe inteira pode perder acesso a documentos críticos.
Antes de qualquer exclusão definitiva, o processo de offboarding deve gerar um link de acesso ao OneDrive do usuário desligado e transferir a propriedade (Ownership) temporária para o gestor direto. O gestor terá um prazo (geralmente de 30 dias) para revisar os documentos, salvar o que é pertinente à empresa em um SharePoint da equipe e descartar os arquivos pessoais.
Checklist prático de Offboarding Seguro no M365
Para que a segurança seja garantida, a execução deve ser padronizada. O fluxo de trabalho ideal para a equipe de tecnologia ao receber um chamado de desligamento inclui:
- Bloquear Login: Impedir o acesso à conta (Block sign-in) no centro de administração.
- Revogar Sessões: Forçar a desconexão de todos os dispositivos e aplicativos instantaneamente via Entra ID.
- Wipe Remoto (Se aplicável): Se a empresa utiliza MDM (Mobile Device Management) como o Intune, acionar o apagamento remoto dos dados corporativos nos dispositivos móveis do usuário.
- Redirecionar E-mails: Configurar um aviso de ausência temporário ou redirecionamento para o gestor.
- Converter a Caixa: Transformar em Caixa Compartilhada para retenção do histórico sem custo de licença.
- Delegar o OneDrive: Transferir o acesso dos arquivos em nuvem para o gestor responsável.
- Remover de Grupos e Licenças: Retirar o usuário de grupos do Teams, listas de distribuição e, finalmente, remover a licença do M365 para reutilização.
Deixar pontas soltas durante o desligamento de um colaborador expõe a empresa a multas da LGPD, perda de propriedade intelectual e vazamento de dados estratégicos. Processos críticos de segurança não podem depender da memória de um técnico; eles devem ser estruturados, automatizados e monitorados por uma equipe especializada que compreenda a fundo o comportamento da infraestrutura em nuvem e da gestão de identidades.
Fale com nossos especialistas sobre como estruturar a gestão de acessos e segurança da sua empresa →
Leia também: Shadow IT: os riscos invisíveis que podem comprometer a segurança da sua empresa, e entenda o perigo das ferramentas não homologadas pela TI.
Equipe Beltis
Especialista em tecnologia e segurança da informação