Sua Empresa Está Blindada, Mas e Seus Fornecedores? O Alerta Global do Caso TSMC
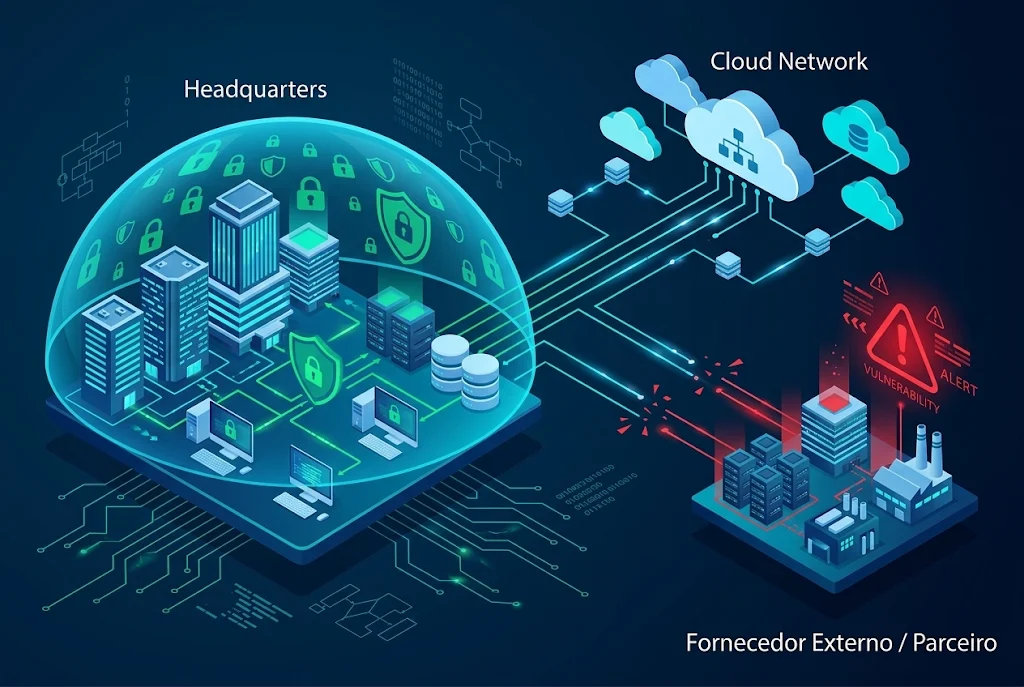
Resposta rápida: Investir no perímetro de segurança da sede, implantar firewalls de última geração e treinar funcionários não garante imunidade digital se a cadeia de suprimentos da empresa estiver desprotegida. O recente incidente envolvendo a fabricante global TSMC provou que sistemas corporativos centrais podem permanecer intactos enquanto dados críticos são expostos através de servidores vulneráveis operados por fornecedores de nuvem terceirizados. Proteger o ecossistema corporativo exige estender a governança além dos muros da matriz: auditorias contratuais de conformidade, arquiteturas de nuvem com isolamento rigoroso e aplicação de políticas de Zero Trust sobre acessos externos.
O paradoxo da segurança moderna: Blindar a matriz e esquecer a cadeia
Muitas médias e grandes corporações concentram quase todo o orçamento de tecnologia na infraestrutura interna. Instalam soluções modernas de EDR nas estações, exigem autenticação multifator rigorosa e monitoram os computadores da operação local. A gestão assume que o negócio está totalmente seguro.
No entanto, nenhuma organização opera isolada. Empresas compartilham bases de colaboradores com softwares de folha de pagamento em nuvem, enviam dados operacionais para consultorias externas e conectam suas plataformas a dezenas de provedores terceirizados de SaaS e hosting.
Quando esses parceiros não adotam os mesmos padrões de governança, eles se tornam a porta lateral de entrada mais vulnerável do ecossistema corporativo.
A anatomia do caso TSMC: O vazamento sem invasão direta
O episódio recente com a TSMC expôs com precisão a dinâmica dos incidentes corporativos globais: os servidores principais e o datacenter central da gigante de semicondutores não sofreram qualquer tipo de invasão ou comprometimento de integridade.
A exposição de dezenas de milhares de dados corporativos e cadastros ocorreu em um ambiente computacional gerenciado por um prestador de serviços terceirizado de nuvem. Bastou um único repositório mal configurado ou uma credencial com privilégios excessivos na ponta do parceiro para que informações sigilosas da multinacional ficassem vulneráveis.
Casos como esse mostram que atacantes não perdem semanas tentando furar as defesas pesadas da sua empresa; eles simplesmente procuram o elo mais fraco da sua cadeia de suprimentos (Supply Chain Risk).
Os 4 erros mais comuns na gestão de parceiros e serviços em nuvem
Para evitar que a sua operação passe por um incidente semelhante, é indispensável identificar onde residem as principais brechas no relacionamento com fornecedores tecnológicos:
- Acessos permanentes e privilégios excessivos: Fornecedores recebem contas de administrador ou chaves de API sem data de expiração ou restrição de escopo, mantendo portas abertas mesmo após a conclusão de projetos pontuais.
- Falta de isolamento de dados (Multi-tenancy vulnerável): Contratar ferramentas em nuvem onde dados estratégicos da sua empresa compartilham o mesmo espaço lógico com clientes não auditados, sem criptografia de ponta a ponta.
- Ausência de auditoria de conformidade: Assinar contratos com provedores de TI sem exigir comprovações formais de compliance (como certificações ISO, relatórios SOC 2 ou adequação rigorosa à LGPD).
- Dependência de configurações padrão de nuvem: Acreditar que a nuvem pública (AWS, Azure, Google Cloud) já vem configurada de fábrica com segurança máxima. A segurança em nuvem segue o modelo de responsabilidade compartilhada: o provedor garante a infraestrutura física, mas a arquitetura, controle de permissões e chaves são responsabilidade do cliente e de seus parceiros integradores.
Como blindar sua empresa contra o risco de terceiros (Third-Party Risk)
Estender a proteção corporativa para além dos limites da sua rede local exige processos técnicos e consultivos contínuos:
- Arquitetura de Nuvem Segura (Cloud Governance): Implementar ambientes em nuvem baseados em segmentação rigorosa, armazenamento criptografado e monitoramento constante de postura de segurança (CSPM) para impedir configurações incorretas em buckets e bancos de dados.
- Princípio do Privilégio Mínimo e Zero Trust: Nenhum fornecedor deve ter acesso irrestrito. Acessos externos devem ser liberados sob demanda (Just-in-Time), monitorados em tempo real e revogados imediatamente após o uso.
- Auditoria e Gestão Contratual de TI: Estabelecer questionários de segurança, SLAs claros de notificação de incidentes e auditorias periódicas antes de autorizar qualquer integração sistêmica com fornecedores externos.
- Central de Monitoramento e Resposta Rápida: Contar com um time especializado focado em identificar atividades atípicas, como transferências anômalas de dados entre seus sistemas e serviços externos parceiros.
Conclusão: Confiança não é estratégia de segurança
No cenário corporativo atual, a reputação e a integridade dos seus dados dependem da segurança do seu parceiro mais frágil. Celebrar que seus servidores internos nunca foram violados não tem valor algum se a base de dados da sua empresa for exposta a partir do ambiente de um terceiro.
Auditar a maturidade tecnológica de fornecedores, padronizar a arquitetura de nuvem e implementar governança digital não são burocracias: são salvaguardas essenciais para a sustentabilidade do negócio.
Descubra como a Beltis pode estruturar a gestão de acessos e a segurança da sua empresa →
Leia também: PHP na Mira da Inteligência Artificial: Como Ataques Automatizados Estão Derrubando Servidores Desatualizados e entenda como a automação de ameaças exige respostas rápidas e governança contínua de código.
Equipe Beltis
Especialista em tecnologia e segurança da informação