Su Empresa Está Blindada, ¿Pero Sus Proveedores? La Alerta Global del Caso TSMC
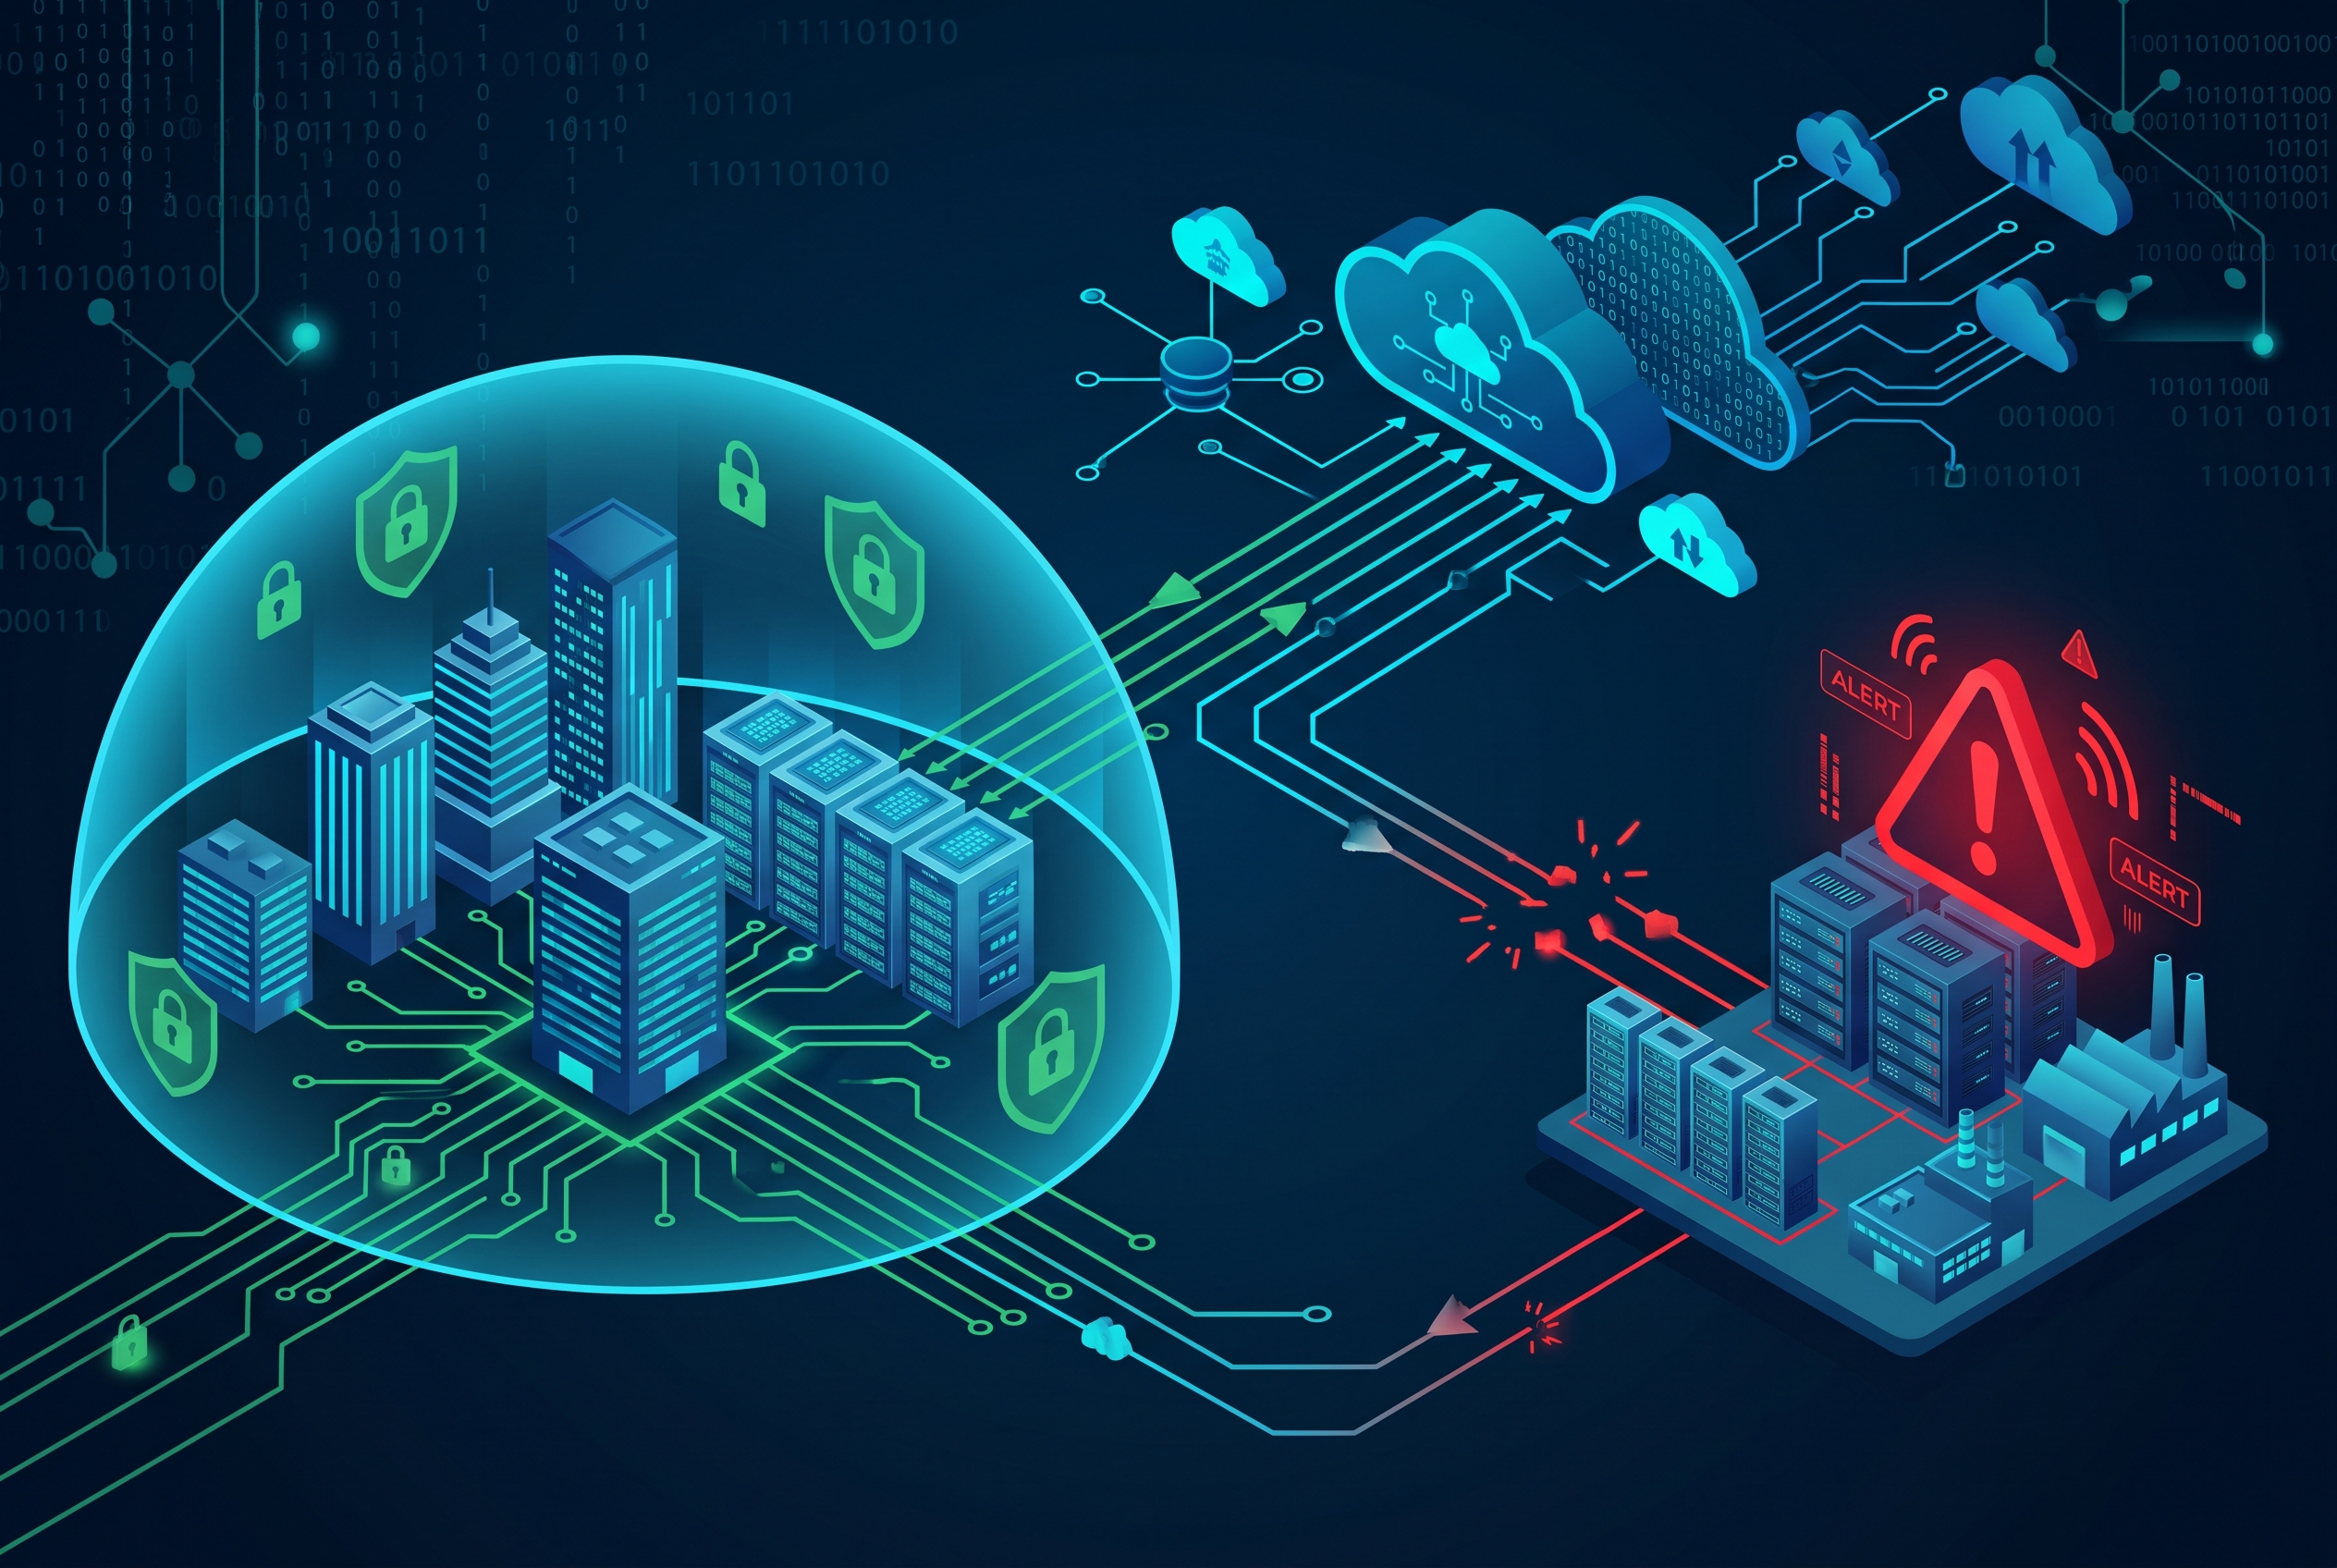
Respuesta rápida: Invertir en el perímetro defensivo de la sede principal, implementar firewalls de última generación y capacitar a los colaboradores no garantiza inmunidad digital si la cadena de suministro se mantiene desprotegida. El reciente incidente de la tecnológica global TSMC demostró que los sistemas centrales de una organización pueden permanecer intactos mientras datos sensibles son filtrados desde servidores vulnerables operados por proveedores cloud tercerizados. Proteger el entorno empresarial exige llevar la gobernanza más allá de las oficinas centrales: auditorías contractuales de cumplimiento, arquitecturas cloud con aislamiento estricto y políticas de Zero Trust sobre cualquier acceso externo.
La paradoja de la seguridad moderna: Blindar la sede y descuidar la cadena
Numerosas medianas y grandes empresas concentran la mayor parte de su presupuesto tecnológico en su infraestructura local. Instalan plataformas avanzadas de EDR en cada terminal, imponen autenticación multifactor rigurosa y supervisan las estaciones internas. La gerencia asume que la operación es invulnerable.
Sin embargo, ninguna compañía opera aislada. Las organizaciones sincronizan registros de nómina con aplicaciones SaaS, remiten métricas operativas a consultoras externas y enlazan sus plataformas con múltiples proveedores de hospedaje y servicios cloud.
Cuando estos socios comerciales no aplican las mismas exigencias de seguridad, se convierten en la puerta de acceso más vulnerable hacia los activos corporativos.
La anatomía del caso TSMC: Filtración sin intrusión directa
El incidente de TSMC expone con total claridad la dinámica del cibercrimen actual: ni los servidores centrales ni los centros de datos de la multinacional de semiconductores sufrieron compromisos directos de integridad.
La filtración de decenas de miles de registros internos ocurrió dentro de la infraestructura tecnológica administrada por un proveedor externo de servicios en la nube. Un único repositorio mal configurado o credenciales con permisos desmedidos en la infraestructura del tercero bastaron para dejar expuesta información confidencial del cliente corporativo.
Casos de este calibre comprueban que los atacantes no gastan semanas atacando perímetros fortificados; simplemente localizan y explotan el eslabón más débil de la cadena de suministro digital.
Los 4 errores más críticos al gestionar servicios y socios cloud
Para proteger la operación frente a riesgos análogos, los responsables de tecnología deben corregir las vulnerabilidades habituales en la relación con proveedores:
- Accesos persistentes y privilegios excesivos: Conceder roles administrativos o claves de API sin vigencia temporal ni restricción de alcance a proveedores, manteniendo accesos abiertos meses después de finalizar los proyectos.
- Falta de aislamiento lógico (Multi-tenancy deficiente): Contratar soluciones en la nube donde los datos corporativos comparten entornos de almacenamiento con otros clientes sin cifrado integral de extremo a extremo.
- Ausencia de auditorías de cumplimiento formales: Contratar proveedores de TI sin exigir acreditaciones técnicas (como certificaciones ISO, reportes SOC 2 o cumplimiento estricto de normativas de protección de datos personales).
- Dependencia de configuraciones cloud predeterminadas: Asumir que los grandes proveedores de nube (AWS, Azure, Google Cloud) vienen totalmente blindados por defecto. La seguridad en la nube se rige por el modelo de responsabilidad compartida: el proveedor respalda la infraestructura física, pero el diseño de arquitectura, los permisos de identidad y las claves recaen sobre el cliente y sus integradores.
Cómo blindar su organización frente al riesgo de terceros (Third-Party Risk)
Extender la defensa más allá de la red local demanda procesos técnicos y consultivos permanentes:
- Arquitectura Cloud Segura (Cloud Governance): Diseñar entornos segmentados, forzar el cifrado de almacenamiento y desplegar herramientas de gestión de postura de seguridad cloud (CSPM) para neutralizar desconfiguraciones en tiempo real.
- Principio de Privilegio Mínimo y Zero Trust: Ningún proveedor externo debe poseer confianza irrestricta. Las conexiones de terceros deben habilitarse bajo demanda (Just-in-Time), auditarse de forma continua y cancelarse al terminar la tarea.
- Auditoría y Gestión Contractual de TI: Aplicar cuestionarios de seguridad rigurosos, cláusulas contractuales con tiempos máximos de reporte de incidentes y revisiones periódicas antes de autorizar integraciones de software.
- Centro de Monitoreo y Respuesta Rápida: Disponer de un equipo técnico dedicado a vigilar eventos inusuales, tales como transferencias atípicas de información entre los sistemas corporativos y plataformas de terceros.
Conclusión: La confianza no es una estrategia de seguridad
En el entorno corporativo contemporáneo, la reputación y la privacidad de la información dependen del estándar de seguridad del socio más débil. Asegurar que sus servidores locales nunca han sido vulnerados carece de valor si las bases de datos de su empresa terminan expuestas a través del sistema descuidado de un tercero.
Auditar a los proveedores tecnológicos, estandarizar los entornos de nube e instaurar una gobernanza digital continua no son trámites burocráticos: son medidas indispensables para la viabilidad de cualquier empresa.
Descubra cómo Beltis puede estructurar la gestión de accesos y la seguridad de su empresa →
Lea también: PHP en la Mira de la Inteligencia Artificial: Cómo los Ataques Automatizados Derriban Servidores Desactualizados y comprenda por qué la automatización de amenazas exige respuestas rápidas y una gobernanza de código continua.
Equipe Beltis
Especialista em tecnologia e segurança da informação